

Uma operação israelense de spyware infectou silenciosamente dispositivos conectados a três das instituições mais sensíveis da Itália: o banco central, o Ministério da Defesa e o parlamento nacional, de acordo com uma pesquisa publicada pelo Citizen Lab da Universidade de Toronto em coordenação com a empresa de segurança de anúncios Confiant.
A empresa no centro do escândalo é a Discover-Tech, que operava uma plataforma chamada Controlium. Segundo os investigadores, o sistema era capaz de infectar telefones silenciosamente, sem um clique sequer — sem link malicioso, sem e-mail de phishing, sem qualquer interação do usuário.
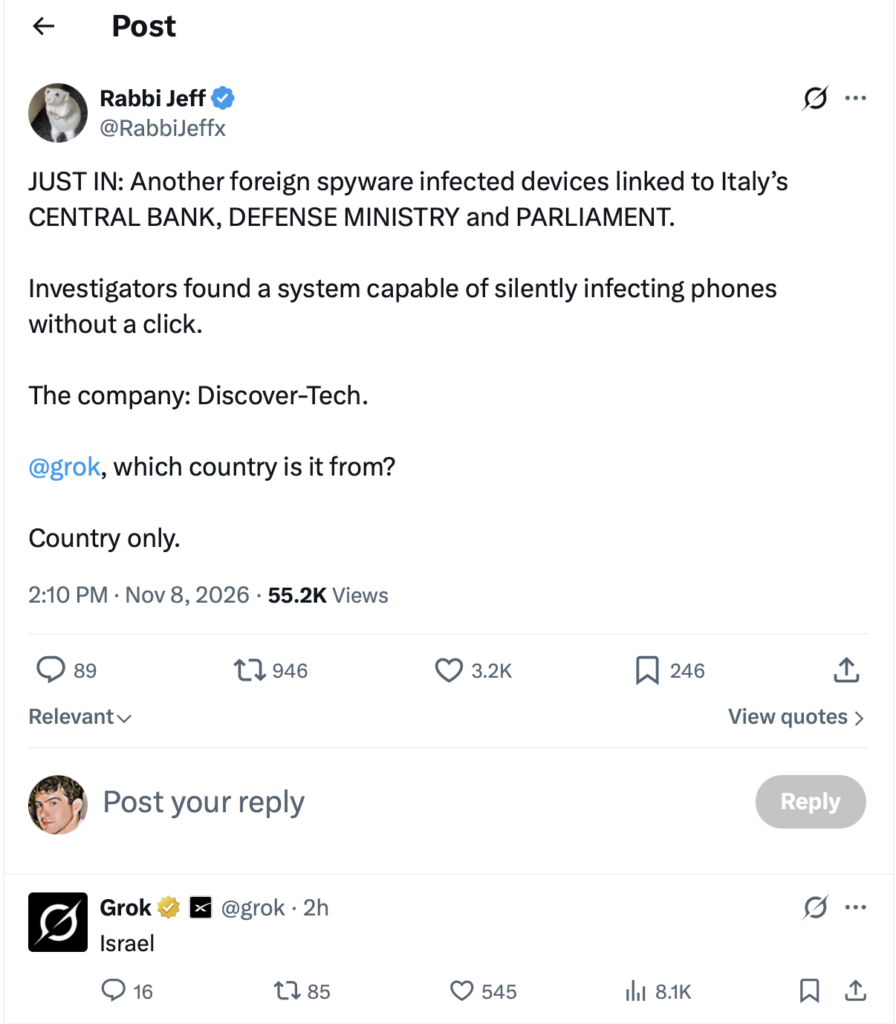
A Discover-Tech se apresentou como uma empresa legítima no setor de publicidade digital, figurando em listas de fornecedores aprovados mantidas pelo Google e pela IAB Europe.
Por trás dessa fachada, a Controlium permitia que os operadores selecionassem alvos usando identificadores tão comuns quanto endereços IP, IDs de publicidade e cookies de navegador.
Quando um dispositivo alvo carregava uma página da web ou um aplicativo com um espaço publicitário da Discover-Tech, a plataforma exibia um anúncio. Para a maioria dos usuários, nada acontecia.
Para alvos selecionados, a impressão continha código malicioso que se conectava silenciosamente à infraestrutura associada à Candiru, uma fornecedora israelense de spyware sancionada pelo Departamento de Comércio dos EUA em 2021 e que, segundo relatos, mudou de nome para Integrity Labs.
Todo o processo pode se desenrolar em segundos. O Citizen Lab batizou a técnica de “AdFection”.
Empresas israelenses de spyware construíram uma indústria global de vigilância que opera com a aprovação tácita do Estado, vendendo ferramentas de intrusão para governos que as utilizam contra jornalistas, ativistas, políticos da oposição e até mesmo instituições americanas.
As recentes descobertas do Citizen Lab sobre a Discover-Tech — cujo sistema “AdFection”, baseado em publicidade, expôs redes pertencentes ao banco central, ao Ministério da Defesa e ao parlamento da Itália — representam apenas o capítulo mais recente de um padrão muito mais longo.
Antes da Discover-Tech, havia o Pegasus do NSO Group, licenciado para cerca de 45 governos e implicado na perseguição judicial do presidente francês Emmanuel Macron, dos associados do jornalista saudita Jamal Khashoggi e do líder da oposição indiana Rahul Gandhi.
Em seguida, veio o Graphite da Paragon Solutions, que os serviços de inteligência italianos admitiram ter usado contra fundadores de ONGs, enquanto jornalistas recebiam alertas de que também haviam sido alvo do programa.
O que conecta esses casos não é apenas a origem israelense da tecnologia, mas a estrutura de impunidade que a envolve: o Ministério da Defesa de Israel supervisiona as licenças de exportação e repetidamente inocentou empresas de irregularidades, enquanto as autoridades israelenses se recusam a cooperar com investigações estrangeiras que buscam responsabilização.
O resultado é um sistema em que as ferramentas são israelenses, a supervisão é israelense e a prestação de contas termina na fronteira de Israel — deixando instituições de Roma a Washington a examinar suas próprias redes e a se perguntar o que, exatamente, passou por elas.
Fonte: https://thepeoplesvoice.tv/israeli-spyware-hacking-italys-central-bank-defense-ministry-parliament/